عیبیابی پیشرفته و رفع خطاهای سختافزاری POST و Smart Array سرور HP در سناریوی فعالسازی Secure Boot و TPM
خطاهای POST (Power-On Self-Test) و Smart Array سرورهای شرکت HPE (Hewlett Packard Enterprise) پس از فعالسازی قابلیتهای امنیتی پیشرفته نظیر Secure Boot و ماژول پلتفرم مورد اعتماد (TPM 2.0)، به طور معمول ناشی از چرخهای از ناسازگاریهای پیچیده در لایه فریمور کنترلر ذخیرهسازی، امضاهای دیجیتال نامعتبر یا ناسازگار در ساختار Option ROM، و عدم پاکسازی صحیح یا انباشت دادههای قدیمی در حافظه غیرفرار NVRAM است. فرآیند تخصصی عیب یابی و رفع خطاهای سرور hp در چنین سناریوهایی مستلزم بررسی عمیق لاگهای حیاتی iLO (Integrated Lights-Out)، بهروزرسانی هماهنگ و اصولی سفتافزار (Firmware) در لایه UEFI، و بازنشانی امن و دقیق کلیدهای پلتفرم (Platform Keys) در سطح سختافزار است تا زنجیره اعتماد (Chain of Trust) بدون توقف فرآیند بوت برقرار گردد.
پاسخ سریع: خطاهای POST و Smart Array سرورهای HP پس از فعالسازی Secure Boot و TPM به دلیل عدم تطابق امضاهای دیجیتال Option ROM در ساختار UEFI و تضاد کلیدهای امنیتی در NVRAM رخ میدهند. برای رفع این مشکل، باید فریمور کنترلر ذخیرهسازی و بایوس (System ROM) را به آخرین نسخه بهروزرسانی کرده، تنظیمات Option ROM را روی حالت UEFI تنظیم کنید، ماژولهای ناسازگار را شناسایی نموده و در نهایت کلیدهای امنیتی NVRAM را بازنشانی (Clear/Reset) نمایید.
فهرست مطالب
- تعریف دقیق و فنی: مکانیزم تعامل TPM 2.0 و Secure Boot با سختافزار سرور HP چه اهمیتی دارد؟
- چگونه خطاهای POST را هنگام فعالسازی TPM و Secure Boot عیبیابی کنیم؟
- چالشهای کنترلر Smart Array و مدیریت Option ROM در حالت UEFI چیست؟
- چگونه از لاگهای حیاتی iLO و ابزارهای مانیتورینگ برای ریشهیابی خطا استفاده کنیم؟
- مقایسه سناریوهای خطای Smart Array در حالتهای مختلف امنیتی
- مراحل گامبهگام عیبیابی و رفع خطاهای POST و Smart Array چگونه است؟
- سوالات متداول
تعریف دقیق و فنی: مکانیزم تعامل TPM 2.0 و Secure Boot با سختافزار سرور HP چه اهمیتی دارد؟
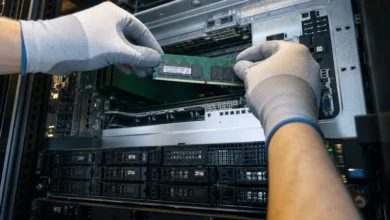
ماژول سختافزاری TPM (Trusted Platform Module نسخه 2.0) نقشی حیاتی و غیرقابل انکار در ذخیرهسازی امن کلیدهای رمزنگاری، گواهینامههای دیجیتال و پایش ممتد یکپارچگی بوت (Integrity Measurement) سرور ایفا میکند. این ماژول با استفاده از ثباتهای پلتفرم (Platform Configuration Registers یا PCRs)، وضعیت اولیه سختافزار و لایههای نرمافزاری را اندازهگیری کرده و اجازه نمیدهد سیستمعامل در صورت دستکاری غیرمجاز فایلهای سیستمی بالا بیاید. از سوی دیگر، مکانیزم اعتبارسنجی دیجیتال در Secure Boot (که بخشی از معماری مدرن UEFI است) تضمین مینماید که تنها کدهای دارای امضای دیجیتال معتبر و تأییدشده توسط سازندگان معتبر (مانند مایکروسافت یا HPE) در زمان راهاندازی سیستم اجرا شوند. ارتباط تنگاتنگ این فناوریها با زیرساخت پردازشی (CPU)، چیپست مادربورد و ماژولهای حافظه اصلی (RAM)، یک «زنجیره اعتماد» (Chain of Trust) پیوسته پدید میآورد. در سرورهای سازمانی HP، اگر حتی یکی از اجزای سختافزاری مانند کنترلر RAID یا کارت شبکه (NIC) فاقد امضای دیجیتال سازگار با استاندارد UEFI باشد، این زنجیره شکسته شده و سیستم از اجرای بوت امتناع میکند که این امر مدیرانIT را با چالشهای جدی در راهاندازی مواجه میسازد.
راهنمای جامع عیب یابی و رفع خطاهای سرور hp در زمان بوت
فعالسازی این قابلیتهای امنیتی پیشرفته در سرورهای نسل ۹، ۱۰ و ۱۱ شرکت HPE (مانند مدلهای پرکاربرد ProLiant DL380 و DL360) ممکن است در زمان روشن شدن سرور و در مرحلهی حساس POST، منجر به بروز خطاهایی نظیر «Invalid Signature Detected» یا «Critical Error: TPM Initialization Failed» شده و فرآیند بالا آمدن سیستم را بهطور کامل متوقف کند. یکی از سناریوهای رایج در دنیای واقعی، استفاده از ماژولهای حافظه RAM غیرتاییدشده (Non-HP Certified) یا قطعات جانبی قدیمی است که فریمور آنها قابلیت سازگاری با امضاهای دیجیتال سختگیرانه بایوس را ندارد. علاوه بر این، هنگامی که حالت Secure Boot فعال میشود، کنترلرهای سختافزاری جانبی و کارتهای HBA که دارای فریمورهای قدیمی هستند، قادر به پاسخگویی به درخواستهای احراز هویت UEFI نخواهند بود. برای غلبه بر این چالش، استفاده از ابزار قدرتمند Intelligent Provisioning جهت بهروزرسانی پلتفرم و بازنشانی (Reset) تنظیمات امنیتی UEFI به مقادیر پیشفرض کارخانه، یکی از گامهای کلیدی و حیاتی به شمار میرود که مهندسان شبکه باید به آن تسلط داشته باشند.
چالشهای کنترلر Smart Array و مدیریت Option ROM در حالت UEFI چیست؟
یکی از پرسشهای متداول مدیران سیستم این است که: «چرا فعالسازی Secure Boot ناگهان منجر به عدم شناسایی آرایههای RAID قدیمی یا درایوهای منطقی میشود؟» پاسخ این معما در تفاوت ساختاری عمیق بین دو مفهوم Legacy Option ROM و UEFI Option ROM نهفته است. در حالت سنتی (Legacy)، کنترلرهای Smart Array از روتینهای مبتنی بر BIOS قدیمی (با وقفه معروف Int 13h) برای برقراری ارتباط با دیسکها استفاده میکردند؛ در حالی که در بستر مدرن UEFI، کنترلر ذخیرهسازی باید درایورهای خود را به صورت تصاویر اجرایی سازگار با UEFI (UEFI Drivers) بارگذاری کند. هنگامی که Secure Boot فعال میگردد، هرگونه Option ROM که فاقد گواهی امضای دیجیتال معتبر در پایگاه داده Secure Boot (DB) باشد، بلافاصله توسط سیستمعامل و بایوس مسدود میشود. مدیریت هوشمند این حالتها برای کنترلرهای ذخیرهسازی Smart Array، تأثیر مستقیمی بر پایداری کلاسترهای ذخیرهسازی حجیم، استقرار پایدار سامانههای پایگاه داده سنگین، و صحت عملکرد لایه SAN/NAS در بسترهای مجازیسازی سازگاهی (مانند VMware ESXi یا Microsoft Hyper-V) دارد.
چگونه از لاگهای حیاتی iLO و ابزارهای مانیتورینگ برای ریشهیابی خطا استفاده کنیم؟
پیش از بروز یک Crash یا توقف کامل سیستم در مرحله POST، مدیریت و استخراج اطلاعات حیاتی از Integrated Management Log (IML) و Active Health System (AHS) لاگهای سرور HP نقش تعیینکنندهای در ریشهیابی سریع مشکل دارد. سامانه مدیریت از راه دور iLO تمامی رویدادهای سختافزاری، تغییرات وضعیت TPM و خطاهای مربوط به عدم تطابق امضا را به صورت دقیق با کدهای مشخص ثبت میکند. به عنوان مثال، سناریویی را در نظر بگیرید که در آن سرور پس از یک راهاندازی مجدد (Reboot) به دلیل خرابی گواهی TPM به حالت Halt میرود؛ در اینجا دسترسی Out-of-Band از طریق پورت اختصاصی iLO تنها راه نجات مدیر شبکه برای بررسی لاگها بدون نیاز به حضور فیزیکی در دیتاسنتر است. همچنین، پایش وضعیت پورتهای شبکه داخلی، بررسی صحت تنظیمات فایروالهای داخلی جهت دسترسی امن به وبسایت iLO، و اطمینان از سلامت سختافزاری پیش از ایمپورت کردن پروفایلهای پیکربندی جدید به پلتفرمهای مجازیسازی نظیر VMware ESXi، از جمله اقدامات احتیاطی و استاندارد برای جلوگیری از بروز بحرانهای ناخواسته در زیرساختهای حیاتی سازمان است.
مقایسه سناریوهای خطای Smart Array در حالتهای مختلف امنیتی
برای درک بهتر رفتار کنترلر Smart Array و تأثیر تغییرات امنیتی بر عملکرد سرور، در جدول زیر سناریوهای مختلف بوت و خطاهای مرتبط با آن مقایسه شدهاند:
| ویژگی و سناریو | حالت Legacy | حالت UEFI بدون Secure Boot | حالت UEFI با Secure Boot فعال |
|---|---|---|---|
| پشتیبانی از Option ROM | مبتنی بر BIOS سنتی و روتینهای Interrupt 13h | مبتنی بر UEFI Driver بدون سختگیری در امضا | مبتنی بر UEFI Driver همراه با الزامات سختگیرانه امضای دیجیتال معتبر |
| زمانسنجی بوت (Boot Latency) | سریعتر به دلیل عدم نیاز به بررسیهای رمزنگاری پیچیده | معمول و استاندارد با کمترین میزان تاخیر | کمی طولانیتر به دلیل فرآیند اعتبارسنجی رمزنگاری و چک کردن کلیدهای NVRAM |
| خطاهای رایج Read/Write در RAID | عمدتاً ناشی از خرابی فیزیکی درایور، کابلکشی یا باتری کش (FBWC) | ناسازگاری مقطعی فریمور کنترلر با نسخههای جدید بایوس مادربورد | خطای بحرانی Signature Mismatch، عدم شناسایی درایو منطقی و توقف کامل POST |
| سطح امنیت کلی سیستم | پایین (آسیبپذیر در برابر حملات Bootkit و Rootkit) | متوسط (بهرهمندی از ساختار مدرن UEFI اما بدون بازرسی امضا) | بسیار بالا (حفاظت کامل از زنجیره اعتماد سختافزاری تا سطح سیستمعامل) |
مراحل گامبهگام عیبیابی و رفع خطاهای POST و Smart Array چگونه است؟
برای برطرف کردن اصولی، ساختاریافته و بدون ریسکِ خطاهای ذکر شده، تکنسینهای شبکه و مدیران زیرساخت باید مراحل زیر را با نهایت دقت دنبال نمایند:
- گام اول (بررسی و مانیتورینگ اولیه): از طریق مرورگر به کنسول امن iLO متصل شده و بخش Integrated Management Log (IML) را به دقت بررسی کنید تا کدهای خطای دقیق مرتبط با TPM یا کنترلر Smart Array و منشأ بحران بوت شناسایی شوند.
- گام دوم (بهروزرسانی یکپارچه فریمورها): پیش از تغییر تنظیمات امنیتی، با استفاده از آخرین نسخه بسته پشتیبانی سرور (HPE Service Pack for ProLiant – SPP) یا ابزار Intelligent Provisioning، فریمور BIOS (System ROM)، کنترلر Smart Array و ماژول TPM را به آخرین نسخه پایدار ارائهشده بهروزرسانی کنید تا باگهای شناختهشده رفع گردند.
- گام سوم (مدیریت موقت و پاکسازی NVRAM): در صورت تداوم خطای توقف در POST، Secure Boot را به صورت موقت غیرفعال کنید تا دسترسی به محیط مدیریتی فراهم شود، سپس نسبت به پاکسازی (Clear/Reset) کامل کلیدهای پلتفرم در حافظه NVRAM اقدام نمایید تا انسداد درایورها برطرف شود.
- گام چهارم (پیکربندی مجدد Option ROM و تست نهایی): تنظیمات Smart Array Option ROM را روی حالت UEFI تنظیم کنید و ساختار امنیتی Secure Boot را به صورت تدریجی و مرحلهبهمرحله فعال نمایید تا از سازگاری کامل تمامی درایورها با زنجیره اعتماد اطمینان حاصل شود.
سوالات متداول
این خطا معمولاً به دلیل عدم تطابق کلیدهای پلتفرم (Platform Keys) ذخیره شده در NVRAM با وضعیت فعلی یا تغییر یافته ماژول TPM، یا ناشی از قدیمی بودن فریمور مادربورد سرور رخ میدهد. وقتی TPM فعال میشود، بایوس به دنبال امضاها و گواهینامههای معتبر میگردد و اگر نسخه فریمور با این استانداردها همخوانی نداشته باشد، سیستم متوقف میشود. راهحل این است که با ابزار iLO یا Intelligent Provisioning اقدام به پاکسازی NVRAM و آپدیت کامل بایوس نمایید.
نگرانی درباره از دست رفتن دادهها در زمان خطاهای کنترلر کاملاً طبیعی است؛ اما با بهروزرسانی اصولی فریمور کنترلر از طریق Intelligent Provisioning یا ابزار آفلاین SPP و تغییر تنظیمات Option ROM به حالت UEFI بدون دست زدن به کانفیگ درایوهای منطقی (Logical Drives) و آرایهها، تنظیمات RAID شما دستنخورده باقی مانده و اطلاعات کاملاً ایمن خواهند بود. توجه داشته باشید که هرگز نباید در این شرایط اقدام به فرمت یا پاکسازی تنظیمات کنترلر (Clear Configuration) کنید.
خیر، به طور مستقیم هیچ تأثیر منفی روی Performance یا کارایی ماشینهای مجازی (VMs) نخواهد داشت. Secure Boot وظیفه حفاظت از لایه بوت سختافزار فیزیکی و هسته اصلی هایپروایزور (مانند ESXi) را بر عهده دارد و جلوی اجرای کدهای مخرب یا درایورهای دستکاریشده را در سطح فیزیکی میگیرد. با این حال، باید اطمینان حاصل کنید که نسخه هایپروایزور مورد استفاده شما کاملاً از قابلیتهای امنیتی UEFI و Secure Boot پشتیبانی میکند.
تفاوت اصلی در نوع ساختار اجرای کدهای راهاندازی سختافزاری است. Legacy Option ROM بر پایه استانداردهای قدیمی بایوس و وقفههای 16 بیتی پردازنده کار میکند و هیچگونه مکانیزم امنیتی یا اعتبارسنجی امضای دیجیتال ندارد. در مقابل، UEFI Option ROM مبتنی بر معماری مدرن 32/64 بیتی بوده و کاملاً با ساختار امنیتی Secure Boot یکپارچه است، به طوری که تنها درایورهایی که دارای گواهی دیجیتال معتبر باشند اجازه بارگذاری در حافظه را پیدا میکنند.
نتیجهگیری
فعالسازی قابلیتهای امنیتی پیشرفته نظیر Secure Boot و ماژول TPM 2.0 بر روی سرورهای سازمانی HP، اگرچه گامی حیاتی و بنیادین در جهت مقاومسازی زیرساخت فناوری اطلاعات در برابر تهدیدات سایبری مدرن و بدافزارهای لایه بوت محسوب میشود، اما نیازمند دقت بالا، دانش فنی عمیق در مدیریت Option ROM، و بهروزرسانی بهموقع و هماهنگ تمامی فریمورهای سختافزاری است. با رعایت دقیق مراحل ساختاریافته ذکرشده، پایش مستمر لاگهای حیاتی سیستم از طریق iLO و اتخاذ رویکرد پیشگیرانه، میتوانید امنیت و یکپارچگی ساختار سختافزاری خود را به حداکثر رسانده و از بروز خطاهای آزاردهندهی POST و Smart Array به طور کامل جلوگیری به عمل آورید.
بازبینیشده توسط تیم فنی HPE24 / Falnic
این مقاله در لابراتوار فنی تخصصی بررسی و با آخرین مستندات مرجع مطابقت داده شده است. برای تضمین پایداری و صحت دادهها، کلیه کدهای ساختاری و متدهای اجرایی این محتوا تحت نظارت مهندسین ارشد شبکه و زیرساخت ما ارزیابی شدهاند.